
Oszuści podszywają się pod aplikacje ChatGPT i Claude, wykorzystując popularność sztucznej inteligencji do dystrybucji złośliwego oprogramowania. Fałszywe projekty pojawiały się wysoko w wynikach wyszukiwania Google, a przygotowane przez przestępców pakiety zawierały nawet prawdziwe, cyfrowo podpisane pliki wykonywalne OpenAI i Anthropic. Badacze Check Point Research ostrzegają, że w ten sposób samo poszukiwanie nowych narzędzi AI może stać się pierwszym krokiem do infekcji komputera.
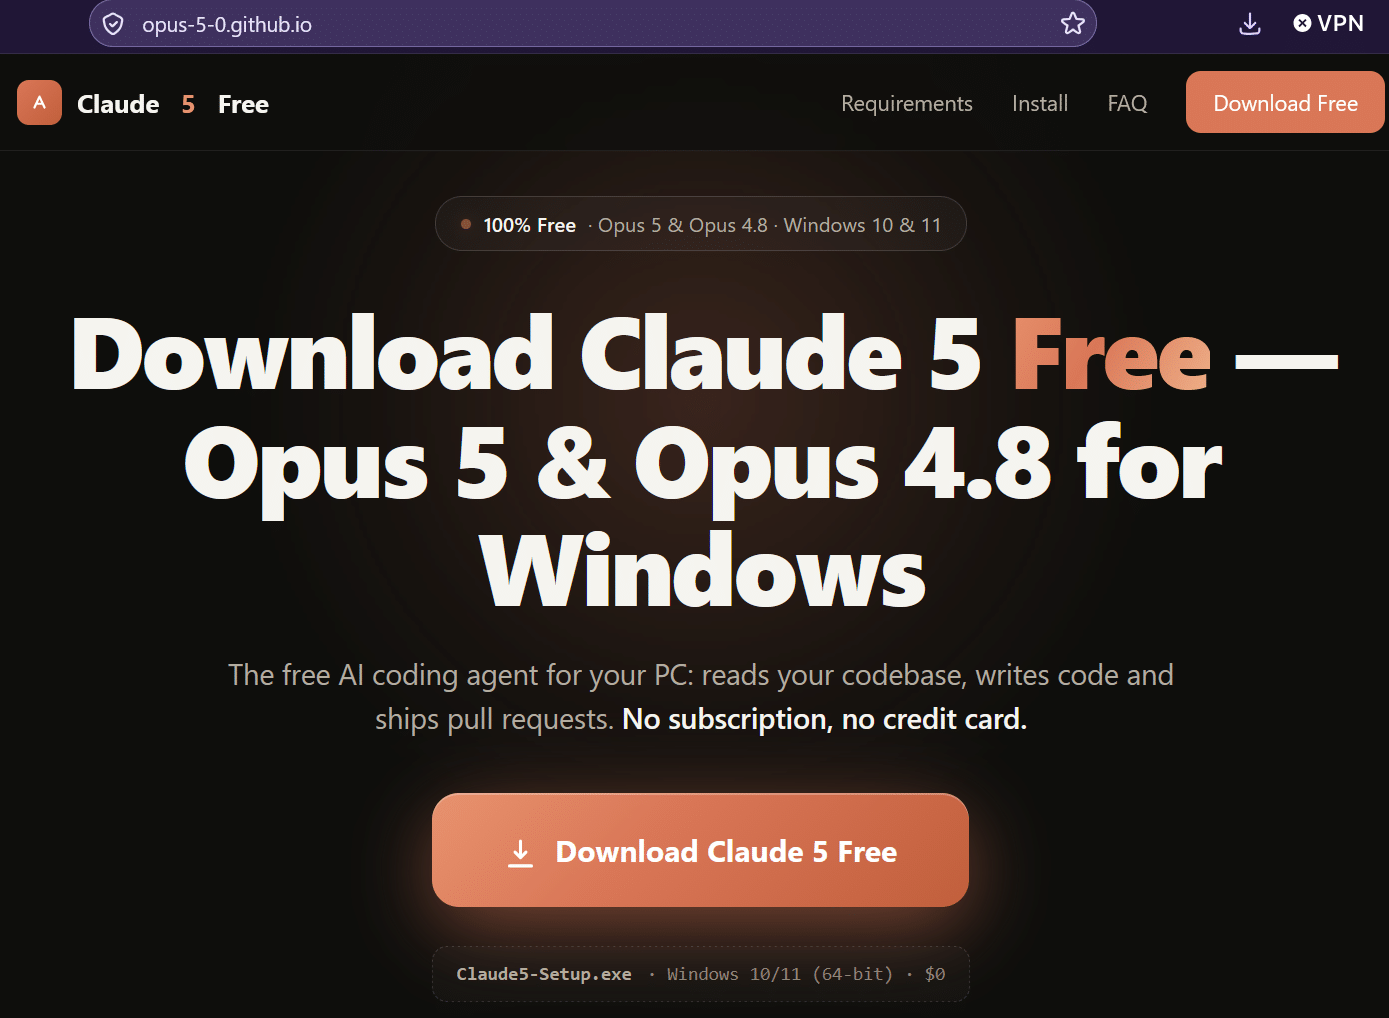
W poszukiwaniu najnowszych narzędzi AI użytkownicy coraz częściej trafiają na nieznane strony i projekty obiecujące dostęp do nowych modeli. Cyberprzestępcy postanowili wykorzystać ten trend. Specjaliści Check Point Research odkryli kampanię złośliwego oprogramowania o nazwie Yoba, w której fałszywe projekty na GitHubie podszywały się pod aplikacje desktopowe ChatGPT i Claude. Linki prowadziły do archiwów ZIP zawierających złośliwe komponenty.
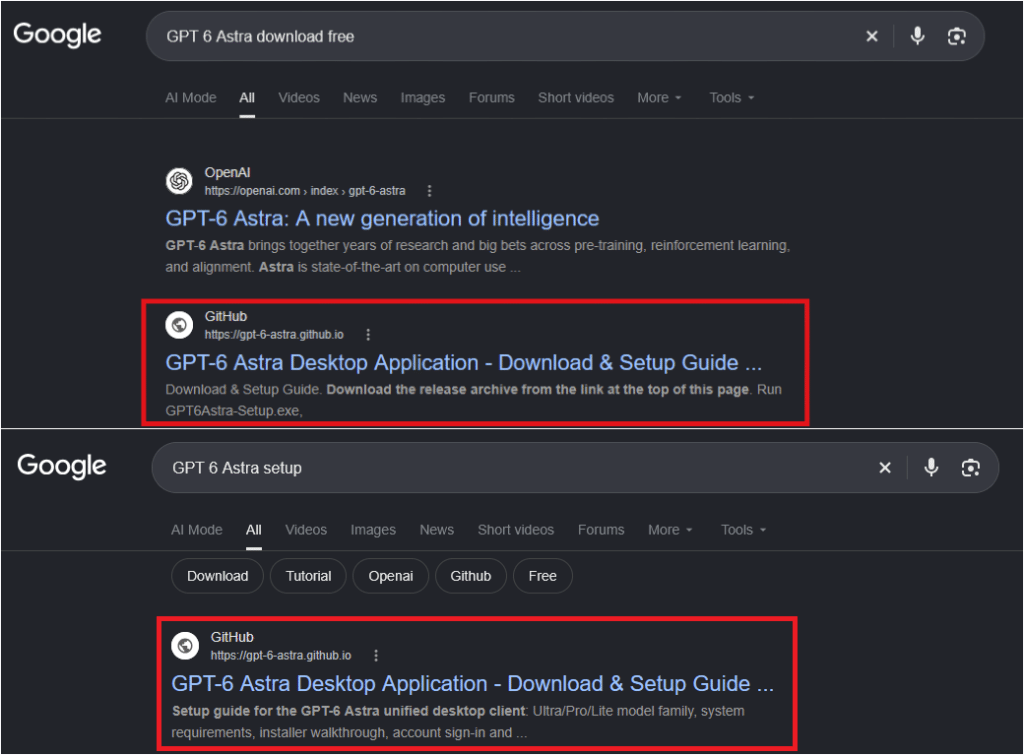
Nie był to przypadek, w którym ktoś musiał przekonać ofiarę do otwarcia podejrzanego załącznika w wiadomości e-mail. Przestępcy docierali do osób, które same szukały oprogramowania AI. Fałszywe projekty pojawiały się wysoko w wynikach Google, co – zdaniem badaczy – wskazuje na działania zgodne z techniką SEO poisoning, czyli manipulowaniem widocznością stron w wyszukiwarkach, by promować niebezpieczne treści.
Prawdziwy podpis, złośliwy pakiet
Jednym z najbardziej niepokojących elementów kampanii jest sposób, w jaki napastnicy budowali wiarygodność pobieranego oprogramowania. W złośliwych pakietach wykorzystywali prawdziwe, cyfrowo podpisane pliki wykonywalne OpenAI lub Anthropic. Sam podpis był autentyczny, ale nie oznaczało to, że cały pakiet był bezpieczny.
Atak wykorzystywał technikę znaną jako DLL sideloading. W uproszczeniu polega ona na tym, że legalna aplikacja podczas uruchamiania ładuje podstawioną przez napastnika, złośliwą bibliotekę. W kampanii Yoba plik wykonywalny uruchamiał komponent YobaDropper, który następnie przygotowywał środowisko do dalszych etapów infekcji. Mechanizm ten pokazuje, dlaczego sprawdzenie samego podpisu cyfrowego nie wystarcza do potwierdzenia bezpieczeństwa całego instalatora.
Badacze nie stwierdzili, by doszło do przełamania zabezpieczeń ChatGPT, Claude ani infrastruktury OpenAI lub Anthropic. Przestępcy wykorzystali wiarygodność tych marek i autentyczność poszczególnych plików, aby uśpić czujność użytkowników.
Złośliwe oprogramowanie korzysta z popularnych usług internetowych
Yoba nie kończy działania na pobraniu pliku. Kolejne etapy infekcji zostały zaprojektowane tak, aby utrudnić analizę i wykrywanie zagrożenia. Złośliwy komponent sprawdza między innymi, czy został uruchomiony w oczekiwany sposób, stosuje dodatkowe kontrole środowiska i wymaga uprawnień administratora. Następnie tworzy mechanizm pozwalający na ponowne uruchomienie złośliwego kodu po starcie systemu.
Kolejnym elementem jest wykorzystywanie legalnych usług internetowych do komunikacji i pobierania następnych komponentów. YobaLoader odczytuje obraz profilowy kanału w Telegramie, wykorzystując zawarte w nim dane do wygenerowania domeny. Następnie korzysta z usługi Google DNS-over-HTTPS, by uzyskać informacje potrzebne do pobrania zaszyfrowanego ładunku z zewnętrznego serwisu, takiego jak Catbox. Dzięki temu komunikacja z infrastrukturą napastników może trudniej odróżniać się od zwykłego ruchu internetowego, a zablokowanie pojedynczej domeny nie musi wystarczyć do przerwania całego mechanizmu.
W analizowanej kampanii końcowym ładunkiem był XMRig 6.26.0 – narzędzie wykorzystywane do kopania kryptowalut. Jednak, jak podkreślają badacze, zagrożenia nie należy sprowadzać wyłącznie do kryptominingu: YobaLoader może dostarczać również inne pliki wykonywalne dla Windows lub skrypty PowerShell. Ten sam mechanizm infekcji może więc posłużyć do uruchamiania innego rodzaju złośliwego oprogramowania.
Popularność AI staje się narzędziem socjotechniki
Kampania Yoba pokazuje, że cyberprzestępcy nie zawsze muszą atakować samą technologię, by wykorzystać jej popularność. W tym przypadku celem nie były modele AI ani ich infrastruktura, lecz użytkownicy, którzy chcieli szybko uzyskać dostęp do nowych narzędzi.
– Boom na AI stwarza nowe możliwości dla cyberprzestępców: mogą atakować zaufanie otaczające sztuczną inteligencję, nie atakując samej AI. Yoba pokazuje, jak wyniki wyszukiwania, rozpoznawalne marki i nawet legalne, cyfrowo podpisane oprogramowanie można połączyć, by złośliwe pliki do pobrania wyglądały wiarygodnie – mówi Eli Smadja, szef zespołu badawczego Check Point Research.
Dla użytkowników najważniejsza jest zasada, by pobierać aplikacje bezpośrednio z oficjalnych kanałów producentów, a nie polegać wyłącznie na pozycji strony w wyszukiwarce, jej wyglądzie czy obecności na GitHubie. W firmach potrzebne są dodatkowo jasne zasady instalowania oprogramowania, ograniczanie niepotrzebnych uprawnień administratora oraz monitorowanie zachowania aplikacji – także tych, które na pierwszy rzut oka wyglądają na legalne.

